Server-Side-Tracking und CAPI: Consent, Events und Kontrolle


Server-Side-Tracking kann technische Messlücken reduzieren. Es ersetzt keine erforderliche Einwilligung und garantiert keine vollständigen Daten. Ob ein Event beim Ausfall eines Browser-Pixels trotzdem ankommt, hängt davon ab, wo es entsteht und ob du es an die Plattform übermitteln darfst.
Stand: 16. September 2026. Für Consumer Brands zählt ein Setup, das zulässige Käufe und Abschlüsse mit richtigen Werten meldet. Ein grünes Pixel allein beweist das nicht.
Was Server-Side-Tracking ist
Beim Client-Side-Tracking sendet ein Pixel oder Tag Daten aus dem Browser. Beim Server-Side-Tracking verarbeitet ein Server Events und leitet sie an eine Plattform weiter. Meta nennt seine Schnittstelle Conversions API, kurz CAPI. Google bietet unter anderem Server-Side Tag Manager und eigene Conversion-Schnittstellen. Das sind unterschiedliche Produkte mit eigenen Regeln.
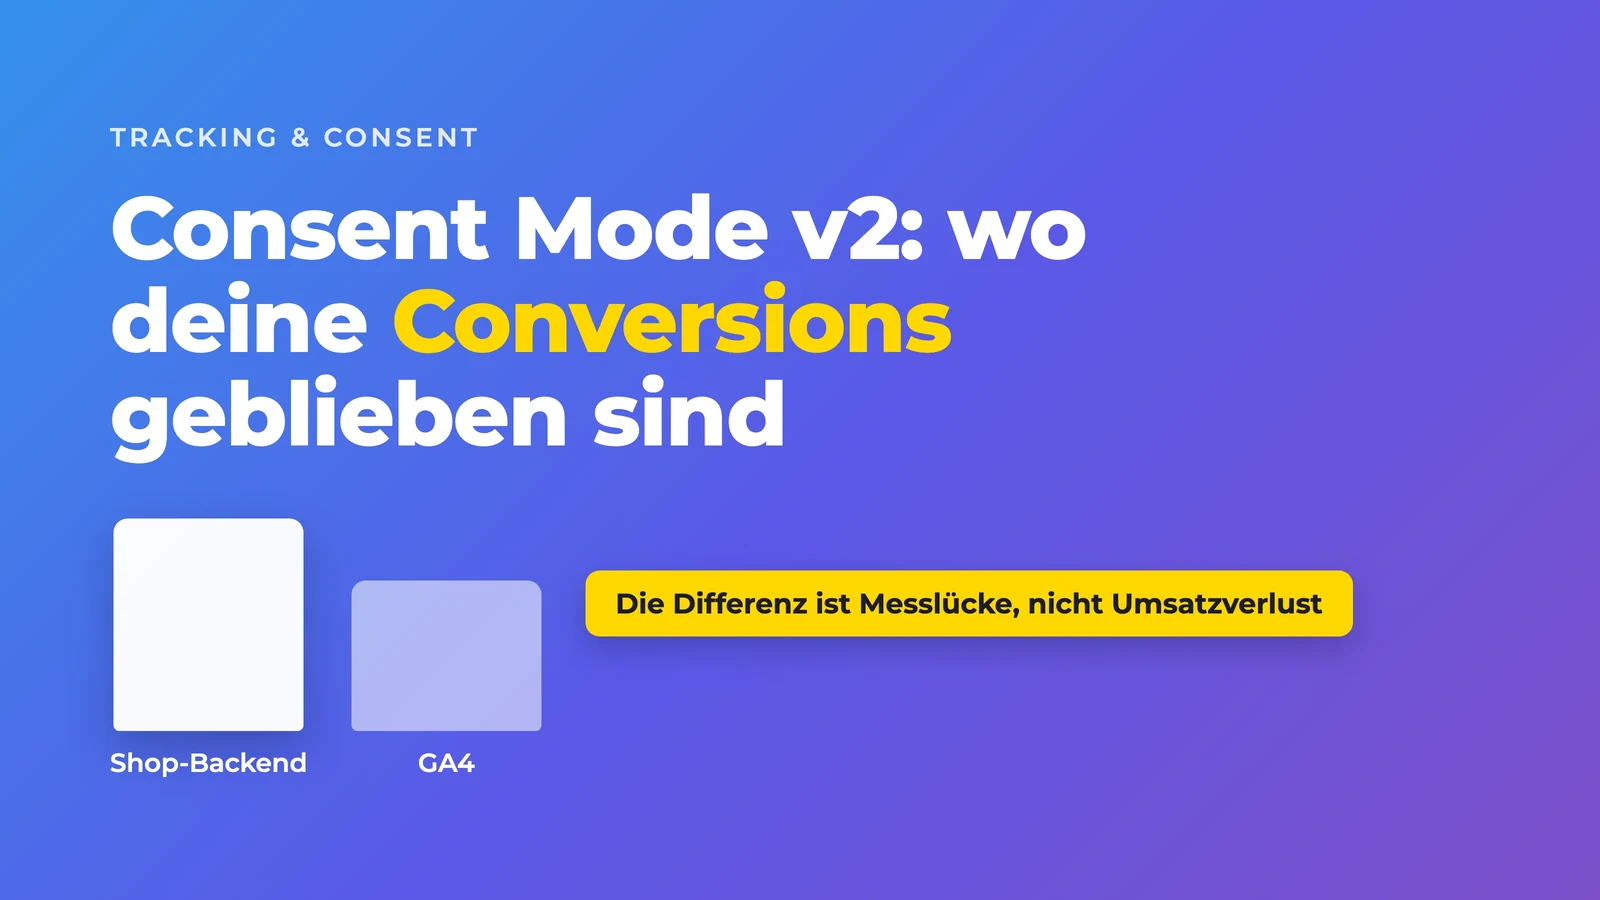
Ein Server-Container ist nicht automatisch eine unabhängige Datenquelle. Wenn ein Browser-Tag die Events an deinen Server liefert, kann schon dieser erste Weg blockiert werden. Ein vom Shop-Backend erzeugtes Bestellereignis ist technisch anders aufgestellt. Google erklärt diese Datenwege.
Das Wichtigste in Kürze
- Consent zuerst: Ein Wechsel des Übermittlungswegs ändert keine erforderliche Einwilligung.
- Browser und Backend unterscheiden: Ein serverseitig weitergeleitetes Browser-Event bleibt von seiner Erfassung im Browser abhängig.
- Doppelte Events vermeiden: Wenn Pixel und CAPI denselben Kauf melden, müssen die Deduplizierungsschlüssel zusammenpassen.
- Matching ist eine Teilprüfung: Event Match Quality sagt etwas über die Zuordnung aus. Nicht über vollständige Käufe, richtige Werte oder saubere Einwilligung.
- Ergebnis selbst messen: Es gibt keinen pauschalen Prozentsatz an zurückgewonnenen Conversions.
Wo Browser-Tracking an Grenzen kommt
Blockierte Skripte, Ladefehler und Netzwerkprobleme können Events verhindern. Fehlende Einwilligung ist eine andere Kategorie: Solche Daten darfst du nicht einfach über CAPI nachsenden, um die Entscheidung zu umgehen.
Server-Events aus einer zulässigen Backend-Quelle können technische Ausfälle des Pixels teilweise auffangen. Fehlende Identifikatoren, Plattformregeln und Verarbeitungsfehler bleiben mögliche Grenzen. Mehr empfangene Events bedeuten deshalb noch nicht mehr zugeordnete Käufe oder bessere Neukundenkosten. Meta nennt Nutzen und Anforderungen.
Wie Meta CAPI funktioniert
Dein Server meldet ein tatsächliches Ereignis mit Eventname, Zeitpunkt, Quelle und zulässigen Zuordnungsdaten an Meta. Bei einem Kauf gehören auch Wert und Währung in eine klar definierte Übergabe. Die API erfindet keine fehlenden Transaktionen und stellt keinen verlorenen Browser-Kontext automatisch wieder her.
Kontaktinformationen wie E-Mail und Telefonnummer benötigen die von Meta verlangte Normalisierung und Hashing. IP-Adresse, User Agent sowie fbp und fbc werden nach den jeweiligen Parameterregeln übergeben und nicht pauschal gehasht. Hashing ist kein Ersatz für eine zulässige Verarbeitung. Meta-Parameterregeln.
Die fünf Stellschrauben im Setup
1. Deduplizierung prüfen
Für die Deduplizierung über Event-ID brauchen Browser und Server denselben Eventnamen und dieselbe eindeutige ID. Im Pixel heißt sie eventID, in CAPI event_id. Beide Meldungen müssen dieselbe Pixel-ID erreichen und innerhalb des dokumentierten 48-Stunden-Fensters liegen. Eine neue ID bei jedem Retry macht denselben Kauf zu mehreren Events. Meta-Dokumentation zur Deduplizierung.
2. Matching und Datenqualität trennen
Prüfe Event Match Quality für deine Web-Events, zulässige Parameter und deren tatsächliche Abdeckung. Ergänze keine erfundenen Kennungen. Kontrolliere separat, ob Events fehlen, doppelt ankommen oder mit falschen Werten gemeldet werden. Ein hoher EMQ-Wert ist keine Gesamtnote für dein Tracking.
3. Werte einheitlich definieren
Lege fest, ob dein Kaufwert Umsatzsteuer, Versand, Rabatte und Erstattungen berücksichtigt. Verwende dieselbe Währung und Wertebasis im Test und im Report. Ein serverseitig korrekt gesendeter Bruttowert bleibt für einen Nettovergleich die falsche Zahl.
4. Offline- und CRM-Abschlüsse ergänzen
Ein qualifizierter Lead und ein bezahlter Auftrag sind verschiedene Ereignisse. Übermittle tatsächliche Abschlüsse mit passender Quelle und Zeitpunkt. Ein CRM-Upload kann den Vertrieb sichtbarer machen. Er beweist nicht automatisch, dass eine Anzeige den Abschluss verursacht hat.
5. Consent durch den gesamten Weg führen
Prüfe den Status vor der Übermittlung und seine Verarbeitung auf dem Server. Googles Consent Mode passt Google-Tags an die übergebenen Entscheidungen an. Er ist kein Cookie-Banner und steuert Meta-Tags nicht automatisch. Drittanbieter-Tags brauchen ihre eigene überprüfte Logik. Google: Consent im Server-Container.
Google unterscheidet Basic und Advanced Consent Mode. Im Advanced Mode können bei verweigerter Cookie-Einwilligung eingeschränkte Pings stattfinden. Das ist keine allgemeine Erlaubnis für personenbezogene CAPI-Events. Prüfe die zulässige Umsetzung pro Plattform und Verarbeitungszweck.
Client-Side und Server-Side im Vergleich
- Datenquelle: Browser-Tags lesen Browser-Kontext. Server-Tracking kann Browser-, Backend- oder CRM-Events verarbeiten.
- Technische Ausfälle: Ein Backend-Event kann unabhängig vom Pixel entstehen. Ein browserabhängiger Server-Event kann schon vor dem Server fehlen.
- Identifikatoren: Cookie- und Browser-Limits können weiterhin die Zuordnung einschränken.
- Consent: Erforderliche Einwilligungen gelten für beide Wege.
- Vollständigkeit: Sie muss für dein Setup gemessen werden. Der Server garantiert sie nicht.
So nimmst du das Setup ab
Technisches Testbeispiel, kein Kundenresultat: Du löst eine kontrollierte Testbestellung aus. Pixel und CAPI dürfen zwei Meldungen senden. Nach der Deduplizierung soll ein Kauf mit dem vereinbarten Wert übrig bleiben.
- Prüfe Einwilligung akzeptiert, verweigert und geändert.
- Vergleiche Eventname, Event-ID, Zeitpunkt, Wert und Währung zwischen den Quellen.
- Sende einen kontrollierten Retry. Er darf keinen zusätzlichen Kauf erzeugen.
- Prüfe einen Browser-Ausfall. Kommt ein zulässiges Backend-Event an, oder hing die Erfassung am Browser?
- Kontrolliere Empfang, Verarbeitung, Deduplizierung, Verzögerung und Matching im Events Manager.
- Gleiche echte Bestellungen mit gemeldeten Käufen ab. Dokumentiere Ausschlüsse und Unterschiede der Attribution.
Metas Abnahmeleitfaden trennt diese Qualitätsprüfungen. Beobachte nach dem Launch auch Fehler, Ausfälle und Änderungen deiner Shop-Integrationen.
Häufige Fragen
Brauche ich Pixel und CAPI?
Meta empfiehlt beide gemeinsam. Ob dein konkretes Setup beide sinnvoll nutzt, hängt von Datenquellen und Einwilligungslogik ab. Bei parallelen Kaufmeldungen muss die Deduplizierung funktionieren.
Ist Server-Side-Tracking automatisch DSGVO-konform?
Nein. Infrastruktur allein erfüllt keine Datenschutzanforderungen. Erforderliche Einwilligung, zulässige Daten, Zwecke, Transparenz und Verarbeitung müssen zusammenpassen.
Wie viele Conversions bekomme ich zurück?
Eine feste Quote wäre erfunden. Miss zulässige Events, Verarbeitung und Zuordnung vor und nach der Änderung auf derselben Basis. Zusätzliche Reports sind noch kein zusätzlicher Umsatz.
Wer das bei uns baut
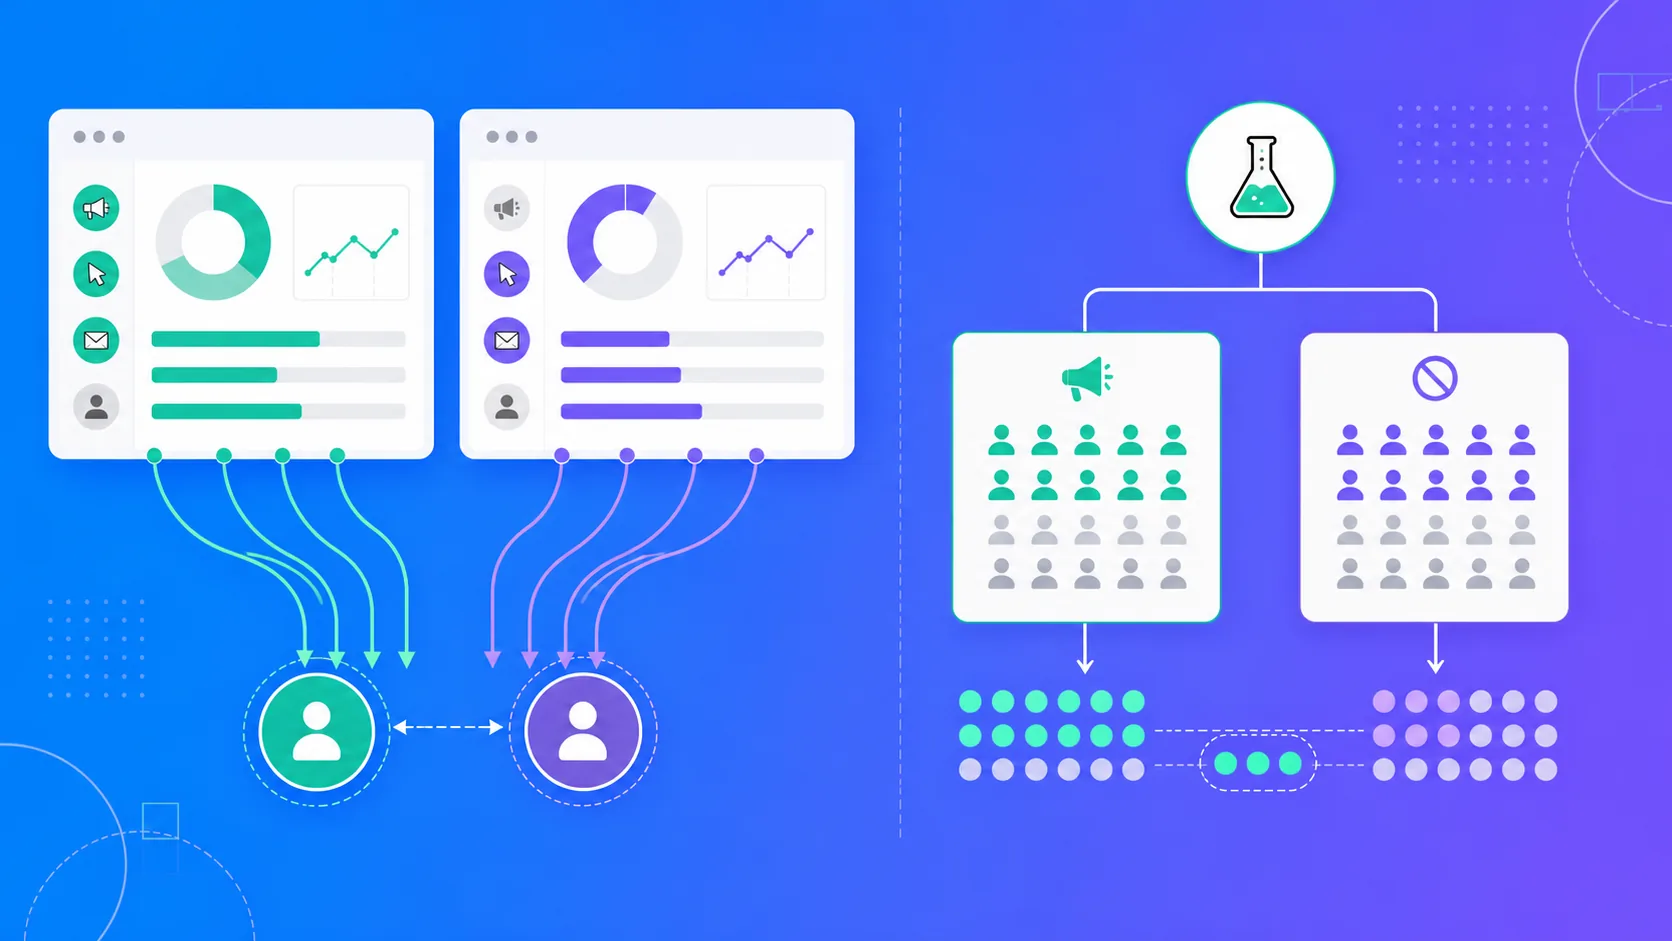
Als Meta Ads Agentur und Google Ads Agentur prüfen wir Tracking gemeinsam mit den Kampagnen. Bei unplausiblen Zahlen starte mit den häufigsten Tracking-Fehlern. Wie du zugeordnete und verursachte Umsätze trennst, erklärt Attribution vs. Incrementality.



Klären wir deinen nächsten Schritt zusammen
Let’s work out your next step together